El hackeo de Binance: qué pasó, quién paga y qué nos deja
Atacantes se llevaron unos US$6.300 millones de las hot wallets de Binance, el mayor robo cripto registrado. Qué dijo la empresa, quién fue, cuánto se congeló y cómo se están reponiendo los fondos.
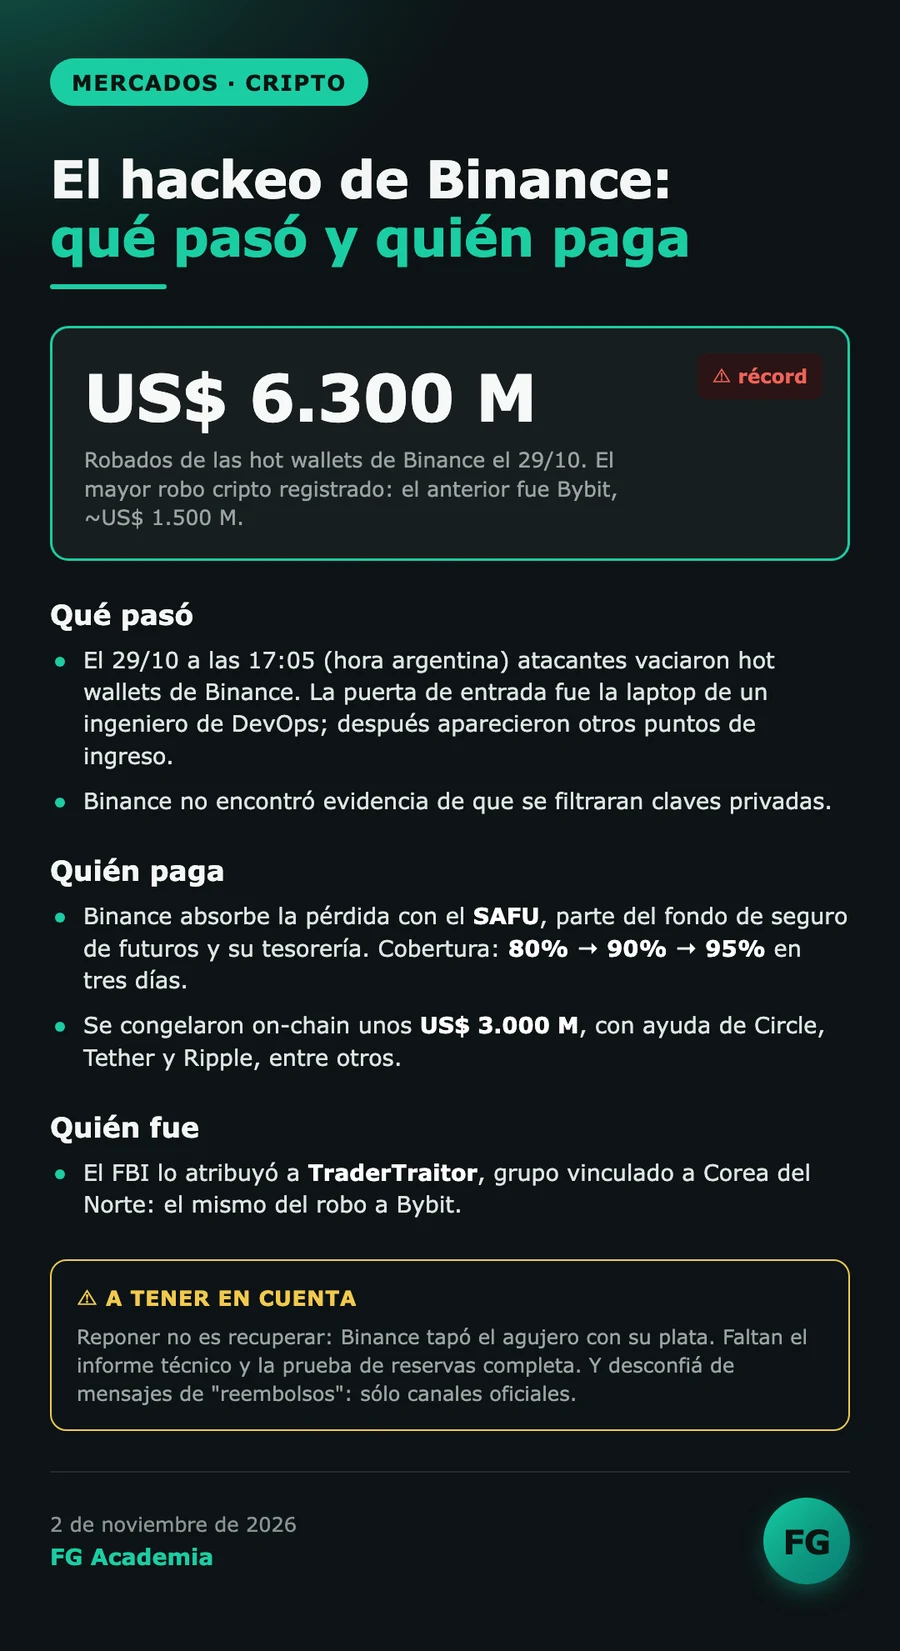
El jueves 29 de octubre, a las 20:05 UTC (17:05 de Argentina), atacantes vaciaron parte de las hot wallets de Binance, el exchange de criptomonedas más grande del mundo. Según la propia empresa, se llevaron cerca de US$6.300 millones en tokens. Es el mayor robo de criptomonedas del que haya registro: el récord anterior era el de Bybit, de unos US$1.500 millones, en febrero de 2025.
Esta nota se apoya, sobre todo, en los cuatro comunicados oficiales que Binance publicó entre el 30 de octubre y el 1 de noviembre. Cuando un dato viene de otra fuente, lo aclaramos.
1. Qué pasó
En su primer comunicado, Binance dijo que la investigación inicial apuntaba a la computadora comprometida de un ingeniero de DevOps, el equipo que mantiene la infraestructura técnica. Desde ahí, el atacante habría accedido a un contenedor de servicio y enviado transacciones de retiro no autorizadas.
En la segunda actualización la empresa amplió esa versión: la laptop fue el punto de entrada inicial, pero la investigación encontró otros puntos de ingreso. Y aclaró algo importante: no encontró evidencia de que se hayan filtrado las claves privadas de las billeteras.
Binance todavía no publicó el informe técnico completo. Hasta que lo haga, el "cómo" exacto sigue abierto.
¿Qué es una hot wallet?
Un exchange guarda las criptomonedas de sus clientes en dos tipos de billeteras. Las cold wallets están desconectadas de internet y concentran la mayor parte de los fondos. Las hot wallets están conectadas, porque son las que procesan los retiros del día a día: son más prácticas y, por lo mismo, más expuestas. Los comunicados de Binance hablan de hot wallets comprometidas; en ningún momento mencionan las cold wallets.
2. ¿Quién fue?
Binance no nombró a ningún responsable. Las firmas de análisis blockchain TRM Labs y Chainalysis apuntaron a TraderTraitor, un grupo de hackers vinculado al Estado de Corea del Norte. El sábado 31 de octubre, el FBI confirmó esa atribución y dijo que los atacantes estaban convirtiendo lo robado a Ether (ETH), y que espera nuevas etapas de lavado.
Es el mismo grupo al que el FBI le atribuyó el robo a Bybit en 2025.
3. Cuánto se pudo congelar
Una transferencia de criptomonedas no se puede revertir como una bancaria, pero hay una excepción: las stablecoins tienen un emisor central que puede congelar direcciones. Según Binance, con ayuda de socios de la industria se congelaron on-chain unos US$3.000 millones.
Parte de eso lo anunciaron los propios emisores. Según CNBC, Circle congeló más de 800 millones en USDC y Tether más de 1.500 millones en USDT; Ripple también congeló fondos en su stablecoin RLUSD.
Congelar no es recuperar: esos fondos quedan inmovilizados, y devolverlos depende de procesos que pueden llevar tiempo.
4. ¿Quién paga?
Binance repitió en todos sus comunicados lo mismo: la pérdida la absorbe la empresa, no los usuarios. Para reponer lo robado usa tres fuentes:
Así fue avanzando la cobertura, según cada comunicado:
| Fecha | Cobertura informada por Binance |
|---|---|
| 30 de octubre | ~80% |
| 31 de octubre | ~90% |
| 1 de noviembre | ~95% |
Según el último comunicado, BTC, ETH, USDT, BNB, SOL, USDC, XRP, USD1, RLUSD y ZEC están respaldados al 100%. Lo que falta son tokens fuera de ese grupo, menos líquidos, que la empresa sigue comprando en el mercado y por canales OTC. Binance también se comprometió a volver a llevar el SAFU a unos US$1.000 millones.
Un matiz importante: reponer no es recuperar. Binance tapó el agujero con su propia plata; lo robado sigue en manos del atacante, salvo lo que se congeló.
5. Retiros y prueba de reservas
Los retiros estuvieron suspendidos desde el ataque; los depósitos, según la empresa, nunca se vieron afectados. El domingo 1 de noviembre arrancó la primera fase de reapertura, entre las 06:00 y las 09:00 UTC, con las redes más usadas: Bitcoin, Ethereum, BNB Smart Chain, Tron, Solana y XRP, entre otras. El resto se va sumando a medida que pasan los controles de seguridad.
En la tercera actualización, Binance informó una nueva prueba de reservas tomada el 31 de octubre a las 00:00 UTC. La verificación completa, con prueba de conocimiento cero, la estima para el martes 3 de noviembre. Es el dato que va a permitir chequear de forma independiente si los fondos de los clientes están efectivamente respaldados.
¿Qué es una prueba de reservas?
Es una forma de demostrar que un exchange tiene, al menos, tantos activos como los que les debe a sus clientes, sin revelar el saldo de cada uno. Después del colapso de FTX, en 2022, se volvió una práctica común entre los grandes exchanges.
6. Qué nos deja
La historia no terminó: faltan el informe técnico, la prueba de reservas completa y el destino de los fondos congelados. Si hay novedades importantes, actualizamos esta nota.
Fuentes
Contenido informativo y educativo; no constituye recomendación de inversión. Los datos corresponden a lo informado hasta el 2 de noviembre de 2026 y pueden cambiar.